
チェック・ポイント・リサーチ、複数のサイバー脅威活動を支える中国系サイバー諜報エコシステム「CopperDragon」の新たな調査結果を報告
リリース発行企業:チェック・ポイント・ソフトウェア・テクノロジーズ株式会社
情報提供:
サイバーセキュリティソリューションのパイオニアであり、世界的リーダーであるチェック・ポイント・ソフトウェア・テクノロジーズ(Check Point(R) Software Technologies Ltd.、NASDAQ: CHKP、以下チェック・ポイント)の脅威インテリジェンス部門であるチェック・ポイント・リサーチ(Check Point Research、以下CPR)は、複数の個別のサイバー脅威活動の背後に中国系のサイバー諜報エコシステムが共通して存在することを明らかにし、「CopperDragon」と呼ぶこのエコシステムの新たな調査結果を発表しました。
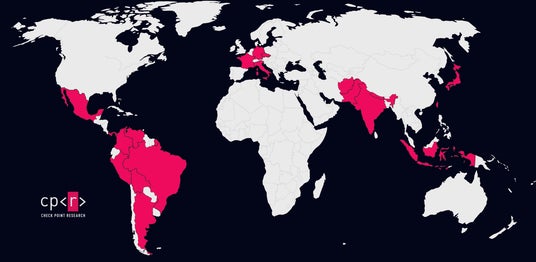
図: Sparrowフレームワークの被害者分布
主な調査結果
- CPRは、ラテンアメリカ、アジア、ヨーロッパにまたがる3つのサイバー攻撃クラスターの関連性を特定しました。これらは通信、政府・軍関係、研究機関、重要インフラ組織を標的としています。
- CopperDragonは「デジタル補給担当」として、Sparrowフレームワークを使用する複数の中国系の脅威アクターにマルウェアとインフラを供給している可能性があります。
- 活動は21カ国で確認されました。今回の調査により、既知の被害範囲が拡大したほか、インドを主な標的とする、これまで報告されていなかったアジアでの活動も明らかになりました。
- CPRは、SquadC、AnnobinDoor、SparrowShellなど、これまで報告されていなかったWindowsおよびLinux向けマルウェアを発見しました。また、Sparrowフレームワークに関する新たな詳細も明らかにしました。
- 攻撃者は、侵害されたインターネット公開サーバーの悪用から、偽のブラウザ証明書警告を用いた選択的な水飲み場型攻撃まで、さまざまな侵入手法を使用していました。
CPRの1年間にわたる調査の結果、ラテンアメリカ、アジア、ヨーロッパの21カ国で、通信、政府・軍関係、研究機関、重要インフラ組織を標的とする、中国系の3つのサイバー諜報クラスターのつながりが明らかになりました。この活動の一部は以前から個別に追跡されていましたが、今回の調査では共通のマルウェアやインフラが確認され、CPRが「CopperDragon」と呼ぶ脅威アクターに関連する、より広範なエコシステムの存在が浮き彫りになっています。CopperDragonは、中国系の複数の高度な脅威アクターにツールやインフラを供給する「デジタル補給担当」として機能している可能性があります。
また今回の調査では、特にインドを焦点とする、これまで報告されていなかったアジアでの活動も明らかになりました。さらに、SquadC、AnnobinDoor、SparrowShellなど、WindowsおよびLinux向けの新たなマルウェアも発見されました。
CopperDragonとは
CPRは、CopperDragonの名称を、Sparrowマルウェア・フレームワークの背後にいる組織を追跡するために使用しています。この組織は、複数の中国系脅威アクターを支援する開発者・供給者の役割を担っている可能性があります。調査結果は、CopperDragonに関連するマルウェアとインフラが、単一の脅威アクターによる活動ではなく、複数の中国系グループによる攻撃で使用されていることを示唆しています。
その始まりは、以前はSalt Typhoonとも関連付けられていたFamousSparrowという脅威グループでした。Salt Typhoonは2021年に初めて特定され、バックドア型マルウェアのSparrowDoorと関連しています。その後数年間で、Earth Estries、TropicTrooper、UAT-9244など他の中国系脅威アクターに関連する活動でも、関連するマルウェアやインフラが確認されるようになりました。
単一のサイバー諜報エコシステムが3つの異なる作戦を支援
今回の調査で、CPRは、これまでSilentDelivery、OceanGate、DarkWireという3つの異なる作戦クラスターに関連づけられていた個別のキャンペーン間のつながりを確認しました。これらの3つの作戦クラスターは、地理的な標的や攻撃手法は異なるものの、共通するインフラやマルウェアを利用していました。その共通性をたどることで、CopperDragonが脅威アクターの一つであるというよりも、他のクラスターへの共通の供給元である可能性が示されました。これは見過ごせない意味を持ちます。2つの攻撃で同じツールが使われていても、背後にいるのが必ずしも同一グループとは限らないためです。
- SilentDelivery:ドイツ、フランス、チェコなど、主にヨーロッパおよびアジア各国で活動しており、政府機関、海運、IT、研究機関などの正規のウェブサイトを侵害します。その手法は、厳格に選別された訪問者に対し、偽のChrome証明書を提示するというものです。証明書には警告が表示され、ユーザーは偽の「修正プログラム」をインストールするよう誘導されます。しかし実際に展開されるのはSquadCバックドア、もしくはSparrowDoorといったマルウェアです。
- OceanGate:アジア、特にインドにおける、これまで報告されていなかった攻撃活動が明らかになりました。攻撃者は、外部に公開されたLinuxシステムを侵害した後、認証情報を窃取し、Windows環境へと侵入します。この調査結果は、Sparrowフレームワークに関連する攻撃者が、同一の侵入攻撃においてLinuxとWindowsの両環境でどのように活動し得るかという点で、新たな知見をもたらします。
- DarkWire:ラテンアメリカの通信ネットワークおよび政府ネットワークを主な標的としています。CopperDoorやCopperDNSなど新たに特定されたマルウェアに加え、認証情報の窃取、偵察、侵害されたネットワーク内での移動に用いられるツールを活用します。個々の攻撃が地政学的動機によるものかどうかは、技術的な証拠を基にした断定はできていません。その一方でCPRは、こうした標的型攻撃が、中国、米国、ラテンアメリカ諸国間の戦略的・経済的競争が激化する中で行われている点を指摘しています。
社会全体を映し出す「窓」となる通信ネットワーク
通信ネットワークが攻撃者を引きつける理由は、単一の組織を侵害できるという点にとどまりません。攻撃者が侵入手段を得たシステムの種類によって、さまざまな機密情報が明らかになるおそれがあります。たとえば、誰がいつ誰とどのくらい通話したかを示す詳細な通話記録、加入者の位置情報、SMSメッセージの内容、さらには政府や法執行機関の監視対象を示す通信傍受システムの情報などです。このため通信インフラは、長期的な情報収集において特に価値の高い標的となります。そして、企業への侵入による影響が、より広範な国家安全保障やプライバシーの問題にまで波及する可能性があるのです。
ラテンアメリカは、DarkWireの活動が集中していることから特に注目すべき地域ですが、最近の侵入事例は同グループの活動が他の地域へも拡大していることを示しています。特定の地政学的な出来事に直接関連する個別の攻撃は確認されていませんが、ラテンアメリカを標的とした攻撃は、中国、米国、ラテンアメリカ諸国が関わる戦略的・経済的競争が激化する中で行われています。これらの地域の政府機関や通信インフラから得られる情報は、大きな価値を持つ可能性があります。
今回の調査結果は、防御担当者にとっても、より広範で重要な教訓となります。高度なサイバー諜報活動の全容は、単一のマルウェアファミリーや脅威アクターの名称だけでは把握しづらくなっています。CopperDragonの存在は、専門のサプライヤーが複数のオペレーターに共通のマルウェアやインフラを提供するというモデルを示唆しています。このモデルにより、異なる大陸で展開される一見無関係な別々のキャンペーンが、共通の基盤となるサイバー諜報エコシステムを利用している可能性が生まれるのです。
チェック・ポイントの脅威インテリジェンス担当ディレクターであるセルゲイ・シュキエヴィチ(Sergey Shykevich)は、次のように述べています。
「CopperDragonの事例は、現代のサイバー諜報活動がどのように組織化されているのかを理解する上で、より広い視野を与えてくれます。共通のマルウェアやインフラが、国やプラットフォーム、分野をまたぐ様々なオペレーションを支えている可能性があります。通信ネットワークや政府ネットワークが標的となっていることは、とりわけ重要な意味を持ちます。これらの環境が侵害されると、単一の組織にとどまらない広範な情報を攻撃者にもたらし、通信内容や位置情報、さらには機密性の高い政府機関の活動まで明らかになるおそれがあるためです。防御側は、個々のマルウェアだけに注目するのではなく、LinuxやWindowsの両環境で、エンドポイントやネットワークにまたがる接続を監視する必要があります。脅威インテリジェンスを活用し、外部に公開されたインフラを迅速に保護するとともに、認証情報の窃取やラテラルムーブメントを防ぐための強力な制御を組み合わせた、防止最優先の戦略を採用することが重要です。こうした対策は、攻撃者が持続的なアクセスを確立する前に、攻撃を阻止するうえで不可欠です」
CopperDragonに関する分析の全文は、CPRの調査レポートをご覧ください。
本プレスリリースは、米国時間2026年11月10日に発表されたブログ(英語)をもとに作成しています。
Check Point Researchについて
Check Point Researchは、チェック・ポイントのお客様、脅威情報コミュニティを対象に最新のサイバー脅威インテリジェンスの情報を提供しています。チェック・ポイントの脅威インテリジェンスであるThreatCloud AIに保存されている世界中のサイバー攻撃に関するデータの収集・分析を行い、ハッカーを抑止しながら、自社製品に搭載される保護機能の有効性について開発に携わっています。100人以上のアナリストや研究者がチームに所属し、セキュリティ ベンダー、捜査当局、各CERT組織と協力しながら、サイバーセキュリティ対策に取り組んでいます。
ブログ: https://research.checkpoint.com/
X: https://x.com/_cpresearch_
チェック・ポイントについて
チェック・ポイント・ソフトウェア・テクノロジーズ(www.checkpoint.com)は、世界各国の10万を超える組織を保護するグローバルなサイバーセキュリティのリーダー企業です。チェック・ポイントは、企業の安全なAIトランスフォーメーションの保護をミッションとして掲げています。防止優先のアプローチとオープンエコシステムアーキテクチャを基盤に、組織がリスクを低減し、業務を簡素化して、自信を持ってイノベーションを推進できるよう支援します。チェック・ポイントの統合セキュリティアーキテクチャは、進化する脅威や拡大するAI攻撃対象領域に継続的に適応し、ハイブリッドネットワーク、クラウド環境、デジタルワークスペース、AIシステムを保護します。4つの戦略的柱であるハイブリッドメッシュネットワークセキュリティ、ワークスペースセキュリティ、エクスポージャー管理、AIセキュリティを軸に、チェック・ポイントは複雑なマルチベンダー環境全体にわたり、一貫した保護と可視性を提供します。チェック・ポイント・ソフトウェア・テクノロジーズの全額出資日本法人、チェック・ポイント・ソフトウェア・テクノロジーズ株式会社(https://www.checkpoint.com/jp/)は、1997年10月1日設立、東京都港区に拠点を置いています。
ソーシャルメディア アカウント
・Check Point Blog: https://blog.checkpoint.com
・Check Point Research Blog: https://research.checkpoint.com/
・YouTube: https://youtube.com/user/CPGlobal
・LinkedIn: https://www.linkedin.com/company/check-point-software-technologies/
・X: https://x.com/checkpointjapan
・Facebook: https://www.facebook.com/checkpointjapan
将来予想に関する記述についての法的な注意事項
本プレスリリースには、将来予想に関する記述が含まれています。将来予想に関する記述は、一般に将来の出来事や当社の将来的な財務または業績に関連するものです。本プレスリリース内の将来予想に関する記述には、チェック・ポイントの製品およびソリューションに関する見通し、将来的な成長、業界におけるリーダーシップの拡大、株主価値の上昇、および業界をリードするサイバーセキュリティプラットフォームを世界の顧客に提供することについての当社の見通しが含まれますが、これらに限定されるものではありません。これらの事項に関する当社の予想および信念は実現しない可能性があり、将来における実際の結果や事象は、リスクや不確実性がもたらす影響によって予想と大きく異なる可能性があります。本プレスリリースに含まれる将来予想に関する記述に伴うリスクや不確実性は、2026年3月31日にアメリカ合衆国証券取引委員会に提出した年次報告書(フォーム20-F)を含む証券取引委員会への提出書類に、より詳細に記されています。本プレスリリースに含まれる将来予想に関する記述は、本プレスリリースの日付時点においてチェック・ポイントが入手可能な情報に基づくものであり、チェック・ポイントは法的に特段の義務がある場合を除き、本プレスリリース記載の将来予想に関する記述について更新する義務を負わないものとします。
本件に関する報道関係者からのお問い合わせ
チェック・ポイント広報事務局 (合同会社NEXT PR内)
Tel: 03-4405-9537 Fax: 03-6739-3934
E-mail: checkpointPR@next-pr.co.jp
特集


最新ニュース


暮らす・働く


学ぶ・知る


食べる


買う


みん経トピックス
プレスリリース
-
【JR東海×名鉄】クリスマスの夜を彩る共同企画“ MEIEKI CHRISTMAS RELAXIN’ NIGHT & LIGHT ”を開催しま...
-
英国ミュージカル界屈指のソプラノ【ルーシー・セントルイス】初来日 『ニューイヤー・ミュージカル・コン...
-
ドローン測量・構造物点検の無料セミナーを12月16日(水)に名古屋、22日(火)にオンラインで開催
-
世界累計5.6億ダウンロードの「ibisPaint」が「Google Play ベスト オブ 2026」アメリカ・インドで「クリエ...
-
にじさんじから「Unit Selection Calendar 2027」グッズが登場!2026年11月19日(木)17時から販売開始!


