情報提供:
当社は、AIの悪用によってサイバー攻撃が加速するなか、金融機関向けに提供してきた脆弱性診断、多要素認証基盤「SpotPath」、サイバーセキュリティ監査の知見を、業種を問わずご提供する入口として、「セキュリティ相談窓口」を本日開設いたしましたので、下記のとおりお知らせいたします。本窓口では、具体的な兆候が見えていない段階から、「名称・ドメインの掲載確認」「外部公開面の確認」「認証の点検」の3つの入口で外から見た状況を確かめ、優先して取り組むべき対策と、次に行う診断の範囲をご提示いたします。
1.開設の背景 ―「次は自社か」という不安に、最初の一歩を
サイバー攻撃は、相手を選びません。警察庁によれば、2026年上半期のランサムウェア被害の報告件数は123件と半期として過去最多となり、その約6割(79件)は中小企業でした。
攻撃の起点は、主に3つあります。ID・パスワードをだまし取るフィッシングの報告は、2026年7月の1か月だけで66,119件に上りました(フィッシング対策協議会)。侵入経路が判明したランサムウェア被害の約5割はVPN機器であり、金融分野では、盗まれたログイン情報を起点に、証券口座での不正取引が2025年1月から2026年8月までに10,639件に上っております(金融庁、2026年9月9日更新・暫定値)。
攻撃には、AIの悪用も広がりつつあります。IPAの「情報セキュリティ10大脅威 2026」(組織編)では、「AIの利用をめぐるサイバーリスク」が初めて3位に挙げられました。生成AIによって自然な日本語のフィッシング文面が容易に作れるようになったほか、ウェブシステムの弱点を探す作業の自動化も指摘されており、外から見える弱点は、これまで以上に早く見つけられるようになっています。
制度面でも、2026年10月1日のサイバー対処能力強化法の施行(一部規定を除く)、2026年度末に予定されるSCS評価制度の運用開始など、自社の対策が取引先からも問われる時代に入りつつあります。
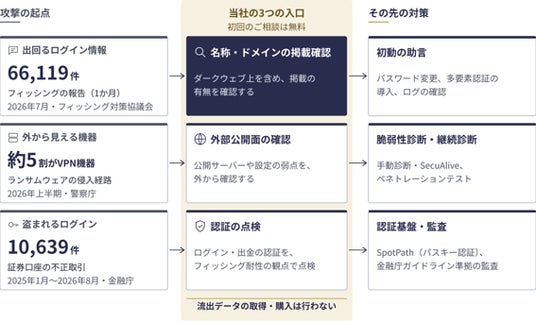
図1 攻撃の3つの起点と、当社の3つの入口 出典:警察庁「令和8年上半期におけるサイバー空間をめぐる脅威の情勢等について」、金融庁「インターネット取引サービスでの不正アクセス・不正取引の被害状況」(2026年9月9日更新・暫定値)、フィッシング対策協議会「2026年7月 フィッシング報告状況」
こうした中、多くの企業が「次は自社ではないか」と感じながらも、被害の兆候がない段階で何から確かめればよいかを判断することは容易ではありません。当社は、その最初の一歩を支える窓口を設けることといたしました。
2.相談窓口の概要
(1)このような段階から、業種を問わずご相談いただけます
・「次は自社ではないか」と感じているが、何から確かめればよいか分からない
・自社の名称・ドメインが、ダークウェブ上を含めて掲載されていないか確認したい
・取引先でインシデントが発生し、自社に同様の弱点がないか確認したい
・ログインの不正利用が心配で、多要素認証やパスキーの導入を検討したい
・取引先から、SCS評価制度などへの対応状況を問われる見込みがある
・受託開発の納品前に、第三者による診断を受けておきたい(開発会社・SIerの皆様)
(2)3つの入口から、その先の対策へ
当社のセキュリティエンジニアが状況をお聞きし、3つの入口から確認を始めます(図1)。
・名称・ドメインの掲載確認:インターネット上に加え、いわゆるダークウェブ上についても、ご依頼企業の名称やドメインが掲載されていないかを確認いたします。
・外部公開面の確認:AIを活用した手動診断、SaaS型自動脆弱性診断「SecuAlive」と公開情報の調査(OSINT)により、外部から見える公開サーバーや設定の弱点を、AIで自動化された探索に先回りして確認いたします。
・認証の点検:ログインや出金などの重要な操作の認証を、AIで精巧になったフィッシングにも破られにくいパスキー等の方式の観点から点検いたします。
確認の結果に応じて、Webアプリケーション・API・ネットワーク・クラウドの脆弱性診断、ペネトレーションテスト、金融庁ガイドラインに準拠したサイバーセキュリティ監査、証券会社向け多要素認証基盤「SpotPath」等を組み合わせてご提案いたします。
(3)当社が守る一線
ダークウェブ上の情報の取扱いには、法令に照らした慎重な判断が求められます。当社が確認するのは、ご依頼企業ご自身の名称・ドメインについて、掲載の有無と、掲載の時期・場所の種別といった概要までです。掲載された内容そのものの取得・購入や、犯罪者との接触は一切行いません。掲載が確認された場合は、該当し得るアカウントのパスワードの一斉変更、多要素認証の適用、ログの確認といった初動をご助言し、確認の結果はご依頼企業にのみご報告いたします。
(4)窓口のご利用方法
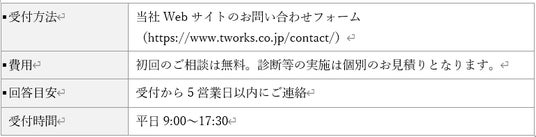
※ 発生中のインシデントへの緊急対応(フォレンジック調査等)は行っておりませんが、公的な相談窓口のご案内を含め、ご相談には応じます。 あわせて、2026年上半期の公表統計をもとに被害の傾向を分析し、自社点検のための10の問いをまとめた資料「『次は自社か』に答える」を作成いたしました。ご相談いただいた企業にお渡しするほか、当社Webサイトでも順次公開いたします。
3.当社の強み ― 金融の現場で磨いた「診断・認証・監査」
当社は2010年5月にセキュリティ診断事業に参入して以来16年にわたり、金融機関のシステムを中心に、Webアプリケーション診断1,000件以上、ネットワーク診断3,000件以上の実績を有しております。脆弱性診断サービスは経済産業省「情報セキュリティサービス基準」に適合したサービスとして情報セキュリティサービス台帳(023-0030-20、023-0030-50)に登録されており、情報処理安全確保支援士の資格保持者が在籍しております。当社自身も、情報セキュリティマネジメントシステム(ISMS)およびクラウドセキュリティ(ISO/IEC 27017)の認証を取得しております。診断にとどまらず、認証基盤の実装から監査までを一社で担えることが当社の特長です。主な公表事例は次のとおりです。
・監査:ヒロセ通商株式会社での監査支援の実績をもとに、金融庁ガイドラインに準拠した「サイバーセキュリティ監査支援サービス」を提供開始(2025年7月)
・認証:岩井コスモ証券株式会社が、当社の多要素認証基盤「SpotPath」を採用し、「パスキー認証」「電話認証」を導入(2025年9月)
・認証:立花証券株式会社が、パスキー認証の導入に「SpotPath」を採用し、全取引ツールへ適用(2026年6月)
4.代表取締役社長 齋藤正勝のコメント
いま多くの経営者が、「次は自社ではないか」と感じながら、何から確かめればよいか分からずにいます。攻撃者は相手を選ばず、AIも使いながら、外から見える弱点を探しています。だからこそ、まず外から確かめることが最初の一歩になります。当社は長年、証券会社をはじめとする金融機関のシステムを自ら設計・運用し、証券会社のパスキー認証の導入を基盤から支えてまいりました。攻撃される側のシステムを作ってきた当社だからこそ、点検と実装を一体でお手伝いできます。確かめてよいものと、触れてはならないものの一線を守りながら、被害が見える前の「最初の相談相手」として、金融の現場で磨いた知見をお役立てしたいと考えております。
5.今後の展望
当社は、本窓口を単発の診断にとどまらない入口と位置付け、SaaS型自動脆弱性診断「SecuAlive」や多要素認証基盤「SpotPath」など継続的にご利用いただくサービスを含め、お客様の状況に合わせた対策を一体でご提供してまいります。あわせて、AIを悪用した攻撃への備えや、SCS評価制度をはじめとする制度対応に関するご相談にも順次対応するとともに、本窓口に寄せられたご相談の傾向を踏まえた分析情報を、継続して発信してまいります。
6.業績への影響
本件による当社の当期業績への影響は、現時点では未定です。今後、業績に重要な影響を及ぼすことが判明した場合には、速やかにお知らせいたします。
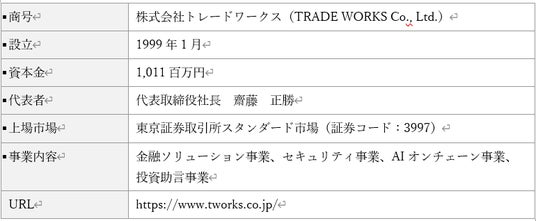
■ 株式会社トレードワークス 会社概要
■ 本件に関するお問い合わせ先
サービスに関するお問い合わせ:株式会社トレードワークス セキュリティサービス部
https://www.tworks.co.jp/contact/(種別:セキュリティサービス)
IRに関するお問い合わせ:株式会社トレードワークス 経営企画部
TEL:03-6230-8900 E-mail:ir@tworks.co.jp
特集

最新ニュース
買う
食べる
見る・遊ぶ
学ぶ・知る
みん経トピックス
プレスリリース/東京都